Dostęp do VSoft Scheduler
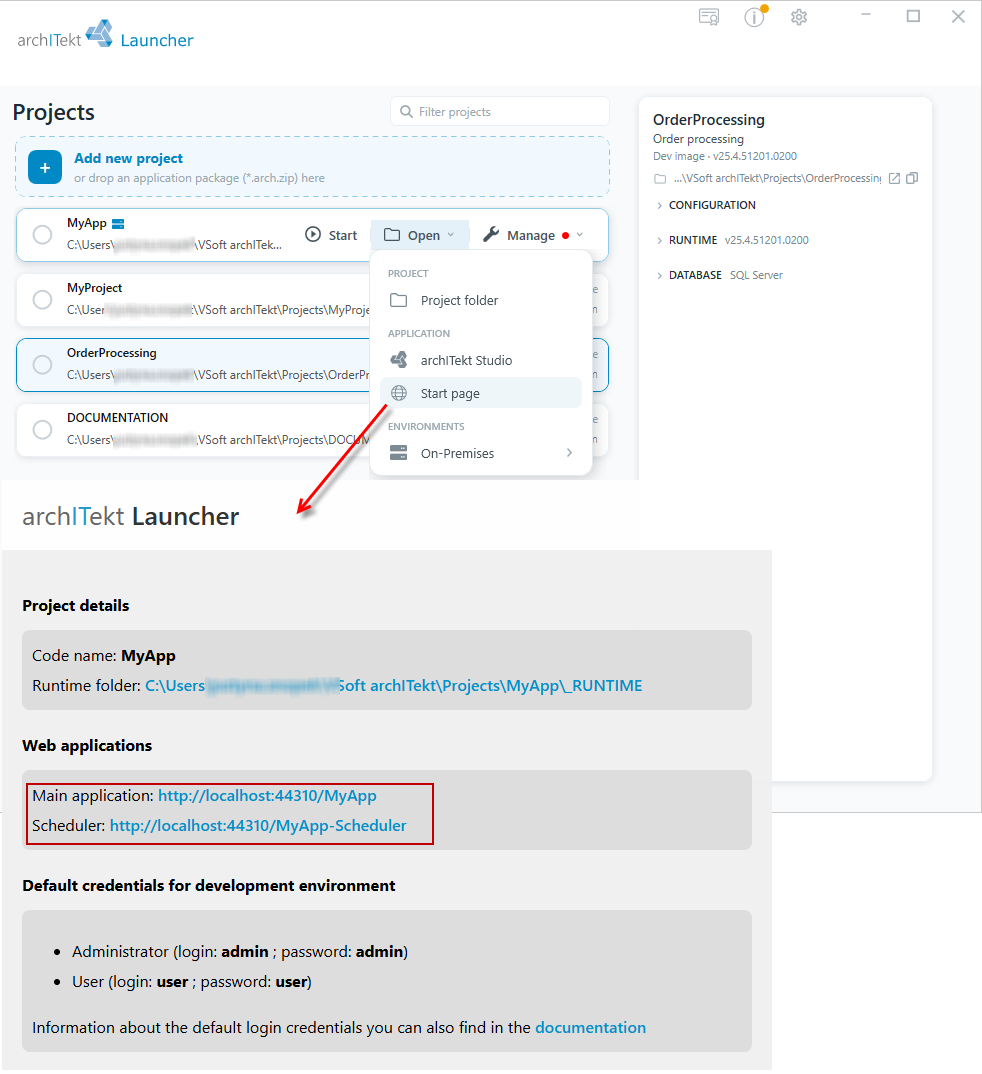
Funkcjonalność harmonogramowania nie jest dostępna bezpośrednio z poziomu archITekt Studio tylko jest osobną aplikacją WWW, do której możesz przejść korzystając ze strony projektu w VSoft archITekt Launcher.
- Przejdź do VSoft archITekt Launcher, rozwiń przycisk Open przy danym projekcie i wybierz opcję Start page, aby otworzyć stronę projektu. Na stronie startowej kliknij w link Scheduler, który przekieruje Cię do systemu VSoft Scheduler.
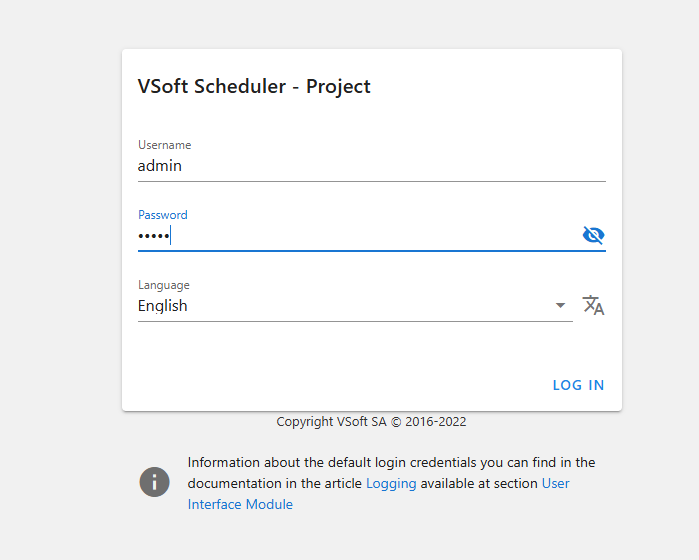
- Zaloguj się do aplikacji korzystając z konta administratora: login/hasło - admin/admin.
Role dostępu
Dostęp do aplikacji VSoft Scheduler jest przydzielany na podstawie grup użytkowników, do których należy zalogowany użytkownik (na przykład grup Active Directory). Uprawnienia użytkownika są określane przez przypisaną rolę dostępu.
W aplikacji dostępne są trzy poziomy dostępu:
Pełny dostęp
Rola przeznaczona dla administratorów systemu. Użytkownik posiada pełne uprawnienia do zarządzania konfiguracją oraz wykonywania operacji w aplikacji.
Uprawnienia opisane w tej sekcji posiada rola Administrators. Domyślny użytkownik admin jest przypisany do tej roli. Dane logowania: admin/admin.
Uprawnienia obejmują między innymi:
- dodawanie, edycję i usuwanie reguł,
- import i eksport reguł,
- aktywowanie i dezaktywowanie reguł,
- zarządzanie kalendarzami,
- zarządzanie powiadomieniami,
- zmianę statusów zadań,
- ręczne uruchamianie reguł,
- usuwanie przetworzonych plików,
- podgląd historii przetwarzania,
- podgląd konfiguracji.
Uruchamianie
Rola przeznaczona dla operatorów oraz administratorów biznesowych, którzy odpowiadają za obsługę uruchamiania procesów, ale nie zarządzają ich konfiguracją.
Użytkownik może:
- ręcznie uruchamiać reguły,
- eksportować definicje reguł,
- usuwać przetworzone pliki,
- przeglądać historię przetwarzania,
- przeglądać konfigurację reguł.
Użytkownik nie może:
- dodawać, edytować ani usuwać reguł,
- importować reguł,
- aktywować ani dezaktywować reguł,
- zarządzać kalendarzami,
- zarządzać powiadomieniami,
- zmieniać statusów zadań.
Interfejs użytkownika jest automatycznie dostosowywany do zakresu uprawnień. W widoku reguł użytkownik z rolą Uruchamianie widzi między innymi akcje Uruchom i Eksportuj, natomiast akcje Dodaj, Edytuj, Usuń, Importuj, Aktywuj i Dezaktywuj są ukryte.
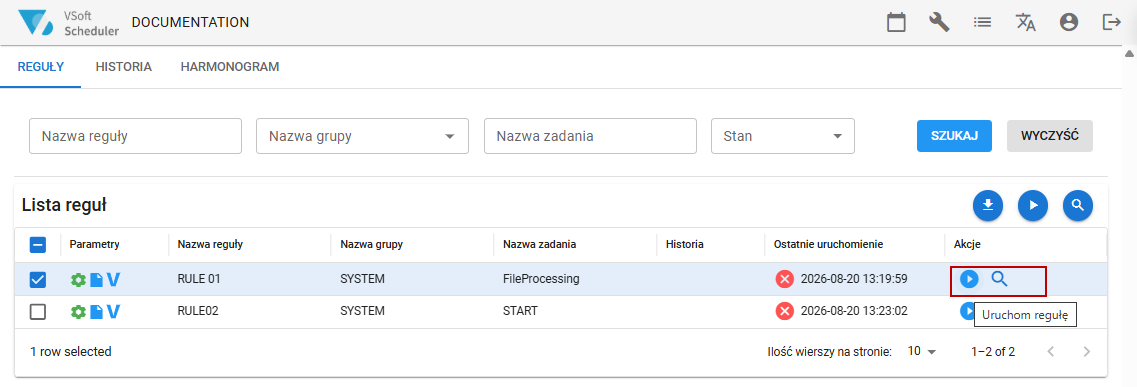
W widoku historii plików przetworzonych dostępna jest akcja Usuń wraz z możliwością zaznaczania plików.
Tylko odczyt
Rola przeznaczona dla użytkowników, którzy potrzebują jedynie dostępu do informacji prezentowanych przez aplikację.
Uprawnienia opisane w tej sekcji posiada rola Users. Domyślny użytkownik user jest przypisany do tej roli. Dane logowania: user/user.
Użytkownik może:
- przeglądać reguły,
- przeglądać historię przetwarzania,
- przeglądać konfigurację.
Użytkownik nie może wykonywać żadnych operacji modyfikujących dane ani konfigurację systemu.
Przypisywanie ról
Role dostępu są mapowane na grupy użytkowników za pomocą kluczy konfiguracyjnych. Wartość każdego klucza stanowi lista nazw grup rozdzielonych średnikami ;
Przykład:
Administrators;PowerUsers
| Poziom dostępu | Klucz konfiguracyjny | Wartość domyślna |
|---|---|---|
| Pełny dostęp | scheduler.designer_access_roles.full | Administrators |
| Uruchamianie | scheduler.designer_access_roles.execute | nieustawiona |
| Tylko odczyt | scheduler.designer_access_roles.readonly | Users |
Aktualne wartości tych kluczy możesz zweryfikować w tabeli CONFIG_KEYS.
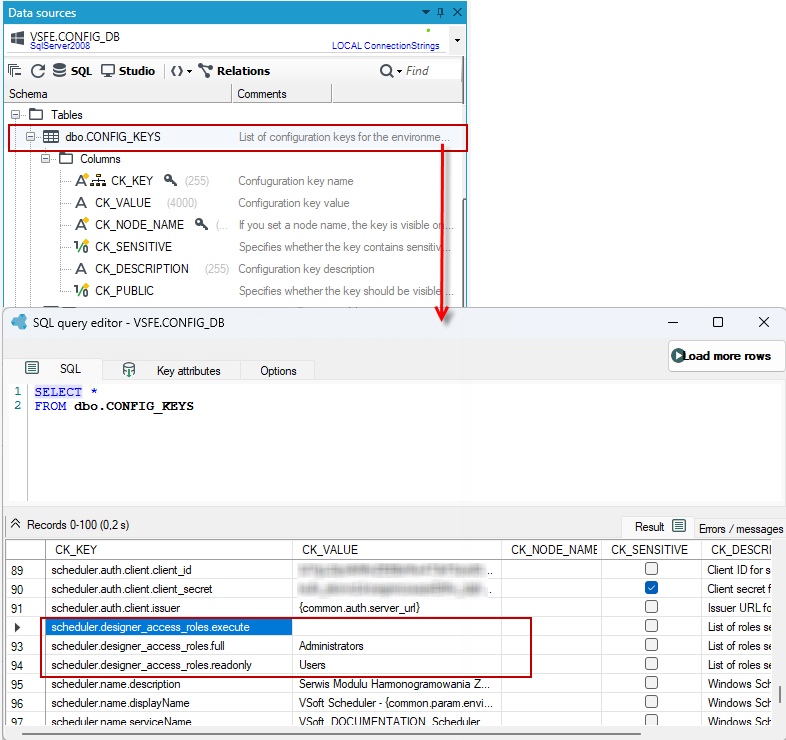
Poniższy przykład pokazuje, jak przypisać użytkownikowi rolę Uruchamianie:
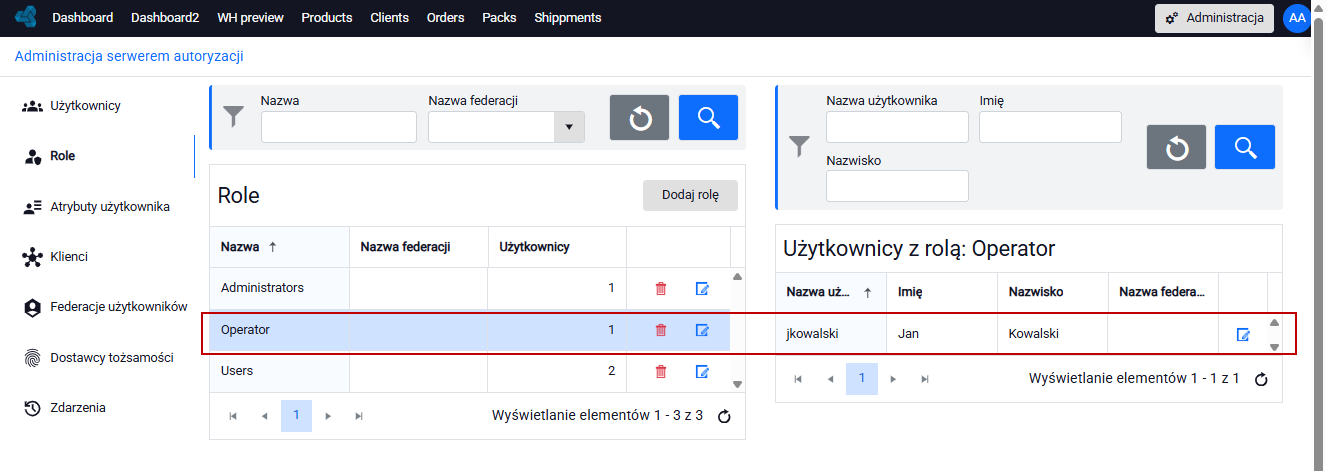
- Przejdź do Serwera autoryzacji i dodaj nową rolę oraz przypisz jej użytkownika.
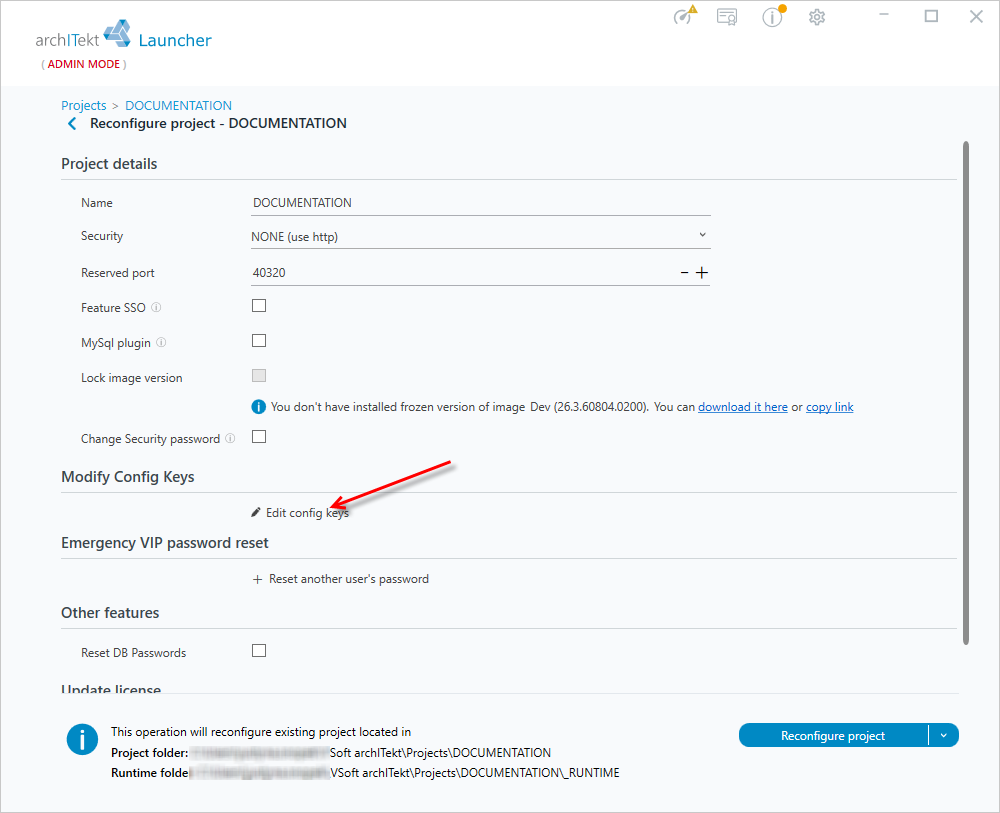
- Przejdź do VSoft archITekt Launcher i opcji rekonfiguracji projektu.
- Wybierz Edit config keys.
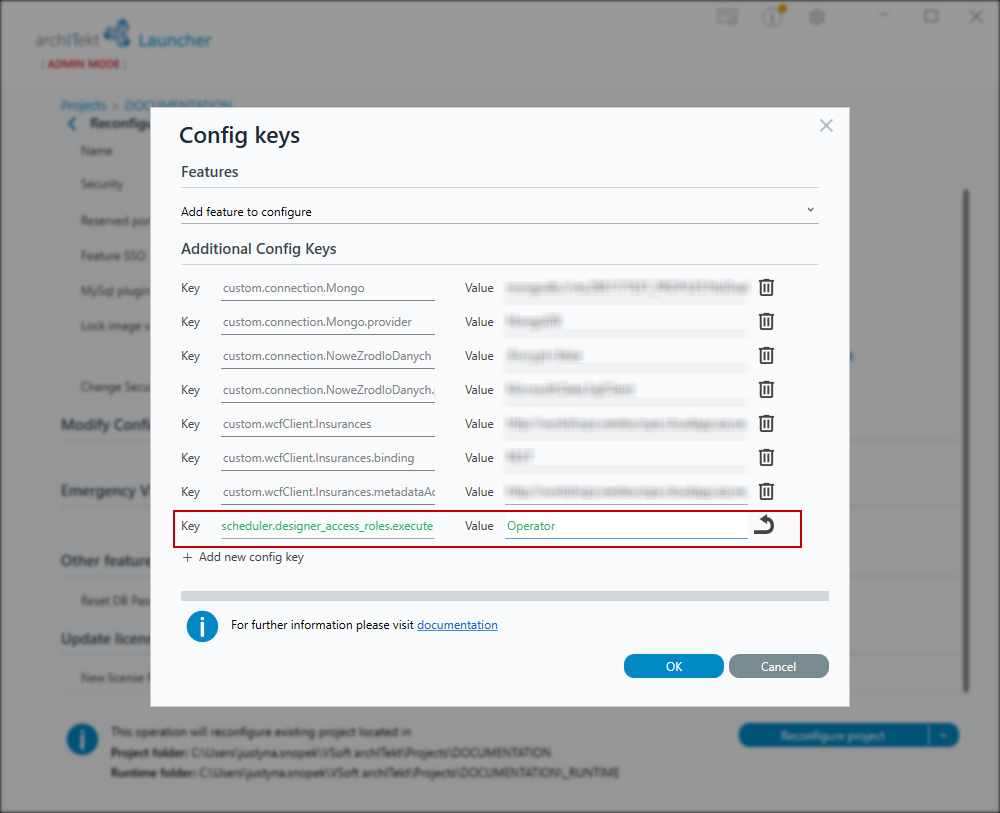
- Dodaj klucz konfiguracyjny
scheduler.designer_access_roles.executei wprowadź w polu Value nazwę roli. W tym przypadku jest to Operator.
- Wybierz opcję rekonfiguracji projektu w VSoft archITekt Launcher, a następnie zaloguj się danymi tego użytkownika do VSoft Scheduler — rola Uruchamianie będzie już aktywna.
Zasady działania
Rola Uruchamianie jest domyślnie nieaktywna. Zostaje włączona po skonfigurowaniu co najmniej jednej grupy użytkowników w kluczu scheduler.designer_access_roles.execute.
Jeżeli użytkownik należy do grup przypisanych do kilku poziomów dostępu, otrzymuje najwyższy dostęp wynikający z przypisanych ról.
Po zmianie mapowania ról konieczna jest rekonfiguracja projektu w VSoft archITekt Launcher.
Priorytet ról jest następujący:
Pełny dostęp → Uruchamianie → Tylko odczyt
Po zmianie konfiguracji mapowania ról użytkownik musi ponownie zalogować się do aplikacji, aby nowe uprawnienia zaczęły obowiązywać.